 ياسين جوخدار
كل ما تحتاج معرفته عن نظام DNS وكيفية عمله خطوة بخطوة
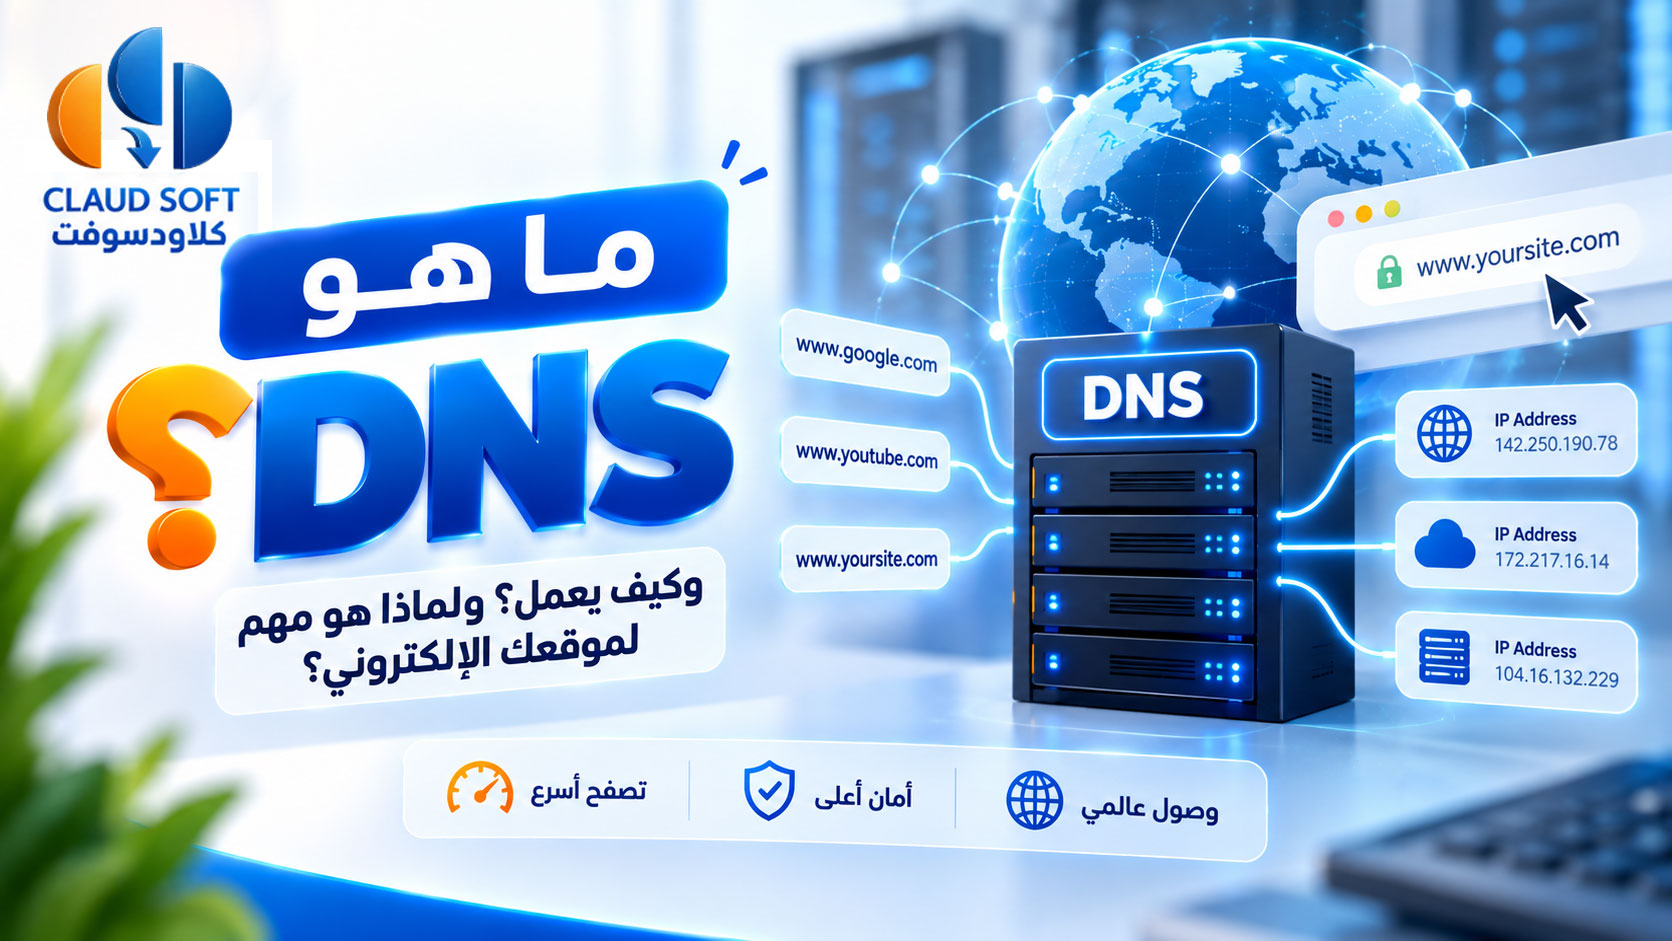
عندما تكتب www.google.com في شريط المتصفح، لا يتعرف جهازك مباشرةً على هذا النص كعنوان يمكن الوصول إليه. ما يحدث في الخلفية هو عملية تحويل هذا الاسم إلى عنوان IP (مثل 172.217.14.206) عبر نظام يُعرف باسم نظام أسماء النطاقات أو DNS. رغم أن معظم المستخدمين لا يدركون وجود هذه التقنية، إلا أنها تُعدّ أحد أهم الركائز التي تجعل الإنترنت يعمل بسلاسة. في هذا المقال، سنستعرض مفهوم DNS، مكوّناته، طريقة عمله، الأنواع المختلفة للسجلات، وكذلك أحدث التطورات الأمنية والابتكارات التي تُعزز من كفاءته.
ما هو DNS؟
DNS هو اختصار Domain Name System، أي «نظام أسماء النطاقات». يُعَدّ هذا النظام قاعدة بيانات موزّعة عالمياً تُخزّن معلومات ربط أسماء النطاقات (مثل example.com) بعناوين IP (IPv4 أو IPv6). بعبارة أخرى، هو دليل هاتف الإنترنت: يتيح للمستخدمين الوصول إلى الموارد عبر أسماء سهلة التذكر بدلاً من أرقام صعبة.
الهدف الأساسي من DNS
- تبسيط عملية الوصول إلى المواقع والخدمات عبر أسماء مفهومة.
- توفير مرونة في إدارة العناوين، حيث يمكن تغيير عنوان IP لخادم ما دون الحاجة لتغيير الاسم.
- تقليل الحمل على الشبكة عبر التخزين المؤقت (caching) للنتائج.
مكونات نظام DNS
يتكوّن DNS من عدة مكونات رئيسية تعمل معاً لتوفير خدمة تحويل الأسماء إلى عناوين IP. أهم هذه المكوّنات هي:
- المستعلم (Resolver): هو البرنامج أو الخدمة التي تعمل على جهاز المستخدم (مثل المتصفح أو نظام التشغيل) وتقوم بطلب حل الاسم.
- خوادم الجذر (Root Servers): أعلى مستوى في هرم DNS، وتُعطي إشارات إلى خوادم النطاقات العليا (TLD).
- خوادم النطاقات العليا (TLD Servers): تدير نطاقات المستوى الأول مثل .com, .org, .net، وتُشير إلى خوادم النطاقات الفرعية.
- الخوادم المُوثوقة (Authoritative Name Servers): تخزن السجلات الفعلية للنطاق (A, MX, CNAME …) وتُعيد الإجابة النهائية.
- خوادم التخزين المؤقت (Caching Resolvers): تحتفظ بالنتائج لفترة زمنية محددة لتقليل عدد الاستعلامات.
كيف يعمل DNS؟ عملية حل الاسم خطوة بخطوة
عملية تحويل اسم نطاق إلى عنوان IP تُعرف بـ "استعلام DNS". هناك نوعان رئيسيان من الاستعلامات: الاستعلام المتكرر (Recursive) و الاستعلام التكراري (Iterative). سنستعرض كلاهما مع مثال عملي.
الاستعلام المتكرر (Recursive Query)
في هذا النوع، يتحمل الخادم (عادةً خادم ISP أو خادم Google DNS) مسؤولية إكمال العملية بالكامل وإرجاع النتيجة إلى المستعلم. الخطوات هي:
- يُرسل المستعلم طلب
www.example.comإلى خادم DNS المتكرر. - إذا لم يكن الخادم يمتلك النتيجة في ذاكرته المؤقتة، يبدأ بالاستعلام إلى خوادم الجذر.
- خادم الجذر يُعيد عنوان خادم TLD المناسب (.com).
- الخادم المتكرر يستعلم خادم TLD .com للحصول على خادم النطاق
example.com. - أخيراً، يُستعلم خادم النطاق المُوثوق للحصول على سجل A (IPv4) أو AAAA (IPv6) الخاص بـ
www. - تُرسل النتيجة إلى المستعلم وتُخزن مؤقتاً للطلبات المستقبلية.
بهذه الطريقة، لا يحتاج المستعلم إلى معرفة تفاصيل البنية الهرمية؛ الخادم المتكرر يتولى كل شيء.
الاستعلام التكراري (Iterative Query)
في هذا النوع، يُعيد كل خادم إجابة جزئية تُشير إلى الخادم التالي الذي يجب الاستعلام منه. يُستخدم عادةً بين خوادم DNS نفسها. مثال:
- المستعلم يرسل طلب إلى خادم DNS المحلي.
- الخادم المحلي لا يمتلك النتيجة، فيُعيد عنوان خادم الجذر.
- المستعلم (أو الخادم التالي) يتوجه إلى خادم الجذر مباشرةً، ويحصل على عنوان خادم TLD .com.
- يتابع الاستعلام إلى خادم TLD ثم إلى الخادم المُوثوق حتى يحصل على السجل المطلوب.
هذا الأسلوب يُقلل من عبء الخوادم المتكررة، لكنه يتطلب من العميل أو الخادم المتوسط متابعة السلسلة.
أنواع سجلات DNS وأهميتها
السجلات هي الوحدات الأساسية التي تُخزن في خوادم DNS. كل سجل يربط اسمًا بنوع معين من المعلومات. فيما يلي أهم السجلات المستخدمة:
- A: يربط اسمًا بنظام IPv4 (مثال:
example.com A 93.184.216.34). - AAAA: يربط اسمًا بنظام IPv6 (مثال:
example.com AAAA 2606:2800:220:1:248:1893:25c8:1946). - CNAME: اسم مستعار يُعيد توجيه الاستعلام إلى اسم آخر (مثال:
www.example.com CNAME example.com). - MX: يحدد خوادم البريد الإلكتروني المسؤولة عن استلام الرسائل (مثال:
example.com MX 10 mail.example.com). - TXT: يُخزن نصًا حرًا، يُستعمل في توثيق SPF، DKIM، أو التحقق من الملكية.
- NS: يحدد خوادم DNS المُوثوقة للنطاق (مثال:
example.com NS ns1.provider.com). - SRV: يحدد خدمات معينة (مثل SIP أو XMPP) وعناوينها.
مثال عملي لإنشاء سجلات DNS
لنفترض أنك تريد إعداد نطاق mywebsite.com على خادم استضافة. يمكنك إنشاء السجلات التالية:
mywebsite.com.      IN  A      203.0.113.45
www.mywebsite.com.  IN  CNAME  mywebsite.com.
mail.mywebsite.com. IN  A      203.0.113.46
mywebsite.com.      IN  MX 10  mail.mywebsite.com.
mywebsite.com.      IN  TXT "v=spf1 ip4:203.0.113.45 -all"
بهذه الطريقة، سيُوجه www.mywebsite.com إلى الخادم الرئيسي، وسيتم توجيه البريد إلى mail.mywebsite.com مع سياسات SPF لتقليل الرسائل المزعجة.
التخزين المؤقت (Caching) وفترة صلاحية السجلات (TTL)
لكي يُقلل DNS من عدد الاستعلامات عبر الإنترنت، تُخزّن الخوادم النتائج مؤقتاً في ذاكرة تُسمّى Cache. كل سجل يحتوي على قيمة TTL (Time To Live) تُحدّد المدة التي يبقى فيها السجل مخزّنًا قبل أن يُعاد طلبه من المصدر مرة أخرى. مثال:
- سجل
Aبقيمة TTL = 3600 ثانية (ساعة) يعني أن أي خادم مخزن للنتيجة سيحتفظ بها لمدة ساعة قبل أن يتحقق من أي تحديث. - قيمة TTL منخفضة (مثلاً 300 ثانية) تُستخدم عندما يتوقع تغيّر العنوان كثيرًا، مثل الخدمات السحابية المتقلبة.
التوازن بين الأداء والمرونة يُحدَّد عادةً وفقًا لاحتياجات الموقع.
الأمان في DNS: DNSSEC و DoH
رغم أن DNS يُعَدّ بنية أساسية للإنترنت، إلا أنه كان عرضة للعديد من الهجمات مثل التنصت (eavesdropping) و التزييف (spoofing). لتقوية الأمان، تم تطوير تقنيات حديثة:
DNSSEC (Domain Name System Security Extensions)
DNSSEC يضيف توقيعات رقمية إلى سجلات DNS لضمان أن البيانات التي يستقبلها المستعلم لم تُعدّل أو تُزيف. العملية تشمل:
- إنشاء مفتاح خاص (private key) لتوقيع السجلات.
- نشر المفتاح العام (public key) في سجل DNSKEY داخل الخادم المُوثوق.
- توقيع السجلات (RRSIG) وربطها بسلسلة ثقة تبدأ من خوادم الجذر.
إذا فشل التحقق من التوقيع، يرفض المستعلم النتيجة.
DNS over HTTPS (DoH) و DNS over TLS (DoT)
كلاهما يهدف إلى تشفير استعلامات DNS لتجنب التجسس وتعديل البيانات على الطريق. الفرق الرئيسي:
- DoH: يُرسل الاستعلامات عبر بروتوكول HTTPS (المنفذ 443)، مما يجعلها تبدو كأي طلب ويب عادي.
- DoT: يُستخدم منفذ 853 لتشفير DNS مباشرةً عبر TLS.
متصفحات مثل Firefox و Chrome تدعم DoH، ويمكن للمستخدمين تفعيلها عبر إعدادات المتصفح أو تغيير خوادم DNS إلى مزود يدعم هذه التقنية (مثل Cloudflare 1.1.1.1).
إعداد DNS على أنظمة التشغيل المختلفة
إليك خطوات سريعة لتغيير خوادم DNS على أكثر الأنظمة شيوعًا:
ويندوز 10/11
- افتح الإعدادات → الشبكة والإنترنت → مركز الشبكة والمشاركة.
- انقر على تغيير إعدادات المحول.
- اختر الاتصال (Wi‑Fi أو Ethernet) → الخصائص → بروتوكول الإنترنت النسخة 4 (TCP/IPv4).
- اختر استخدام عناوين خادم DNS التالية وأدخل العناوين (مثال: 1.1.1.1 و 1.0.0.1).
- احفظ الإعدادات وأعد تشغيل المتصفح.
macOS
- افتح تفضيلات النظام → الشبكة.
- اختر الاتصال الفعّال (Wi‑Fi أو Ethernet) → متقدم → تبويب DNS.
- اضغط على زر + لإضافة خوادم DNS (مثال: 9.9.9.9, 149.112.112.112).
- اضغط موافق ثم تطبيق.
لينكس (Ubuntu/Debian)
يمكن تعديل ملف /etc/resolv.conf أو الاعتماد على systemd-resolved:
# تعديل مباشر (مؤقت)
sudo nano /etc/resolv.conf
nameserver 8.8.8.8
nameserver 8.8.4.4

# باستخدام systemd-resolved
sudo systemctl enable systemd-resolved
sudo systemctl start systemd-resolved
sudo resolvectl dns eth0 1.1.1.1 1.0.0.1
أخطاء شائعة وكيفية تشخيصها
عند التعامل مع DNS قد تواجه بعض المشكلات التي تؤثر على وصول المستخدمين إلى المواقع. إليك أبرز الأخطاء وطرق حلها:
- NXDOMAIN: يعني أن النطاق غير موجود. تحقق من كتابة الاسم أو من وجود سجلات A/AAAA صحيحة.
- TIMEOUT: استعلام DNS لا يحصل على رد ضمن المهلة. قد يكون السبب انقطاع الاتصال بخادم DNS أو قيود جدار حماية.
- DNS Poisoning / Cache Poisoning: تم تزوير الذاكرة المؤقتة. استخدم DNSSEC أو استعلامات من خوادم موثوقة.
- تضارب سجلات CNAME و A: لا يجوز وجود سجل CNAME مع سجلات أخرى لنفس الاسم. احذف السجلات المتضاربة.
أداة dig أو nslookup تُعدّ من أهم الأدوات لتشخيص المشكلات. مثال:
$ dig +noall +answer www.example.com
www.example.com. 3600 IN A 93.184.216.34
أفضل الممارسات لإدارة DNS
- استخدام سجلات TTL ملائمة: قلل TTL للمواقع الديناميكية، وزدها للمواقع الثابتة لتقليل الحمل.
- تفعيل DNSSEC على النطاقات الخاصة بك لضمان سلامة البيانات.
- الاحتفاظ بنسخ احتياطية من ملفات المنطقة (zone files) وتحديثها بانتظام.
- توزيع الخوادم الجغرافية (Anycast) لتقليل زمن الاستجابة وتحسين التوافر.
- مراقبة الأداء عبر أدوات مثل Pingdom أو DNSPerf لتحديد أي تأخير أو فشل.
خاتمة
نظام أسماء النطاقات (DNS) هو العمود الفقري الذي يربط بين عالم الأسماء القابلة للقراءة وعناوين IP التي تتعامل معها الأجهزة. من خلال فهم مكوّناته (المستعلم، خوادم الجذر، TLD، الخوادم الموثوقة)، وآلية عمل الاستعلام المتكرر والتكراري، والأنواع المختلفة للسجلات، يصبح بإمكان المطورين والمسؤولين تحسين أداء مواقعهم وتوفير أمان أقوى عبر DNSSEC و DoH. بالإضافة إلى ذلك، فإن ضبط إعدادات DNS على الأنظمة المختلفة، ومعالجة الأخطاء الشائعة، يضمن تجربة تصفح سلسة وخالية من الانقطاعات. لذا، احرص على تطبيق أفضل الممارسات المذكورة، وستجد أن DNS ليس مجرد تقنية خلفية، بل أداة استراتيجية تُسهم في نجاح أي مشروع رقمي.